- 2026.09.04【続報】サイバートラスト iTrust SSL/TLS サーバー証明書 ルート/中間CA移行のお知らせ
-
最新のご案内:2026年9月12日追記
今後の証明書発行と申請手続きについてサイバートラスト社より、今後の証明書発行および申請手続きについて、以下の回答がありました。
1. 今後の発行予定
- 2026年9月14日18時まで:従来の中間CAから発行します。
- 2026年9月15日:セコムトラストシステムズ株式会社が運用する中間CAへ移行する予定です。
- サイバートラスト社の新中間CA:提供開始時期は未定です。
サイバートラスト社からは、発行できない期間を挟まずに9月15日に移行する予定との回答を受けています。
2. 9月14日18時までに発行が完了しない申請について
2026年9月14日18時までに発行が完了しなかった申請は、いったんキャンセルとなり、再申請・再審査が必要です。
セコムトラストシステムズ株式会社の証明書として提供されるため、審査はあらためて行われます。発行待ちの申請が、そのまま引き継がれるものではありません。
3. 申請方法と費用について
サイバートラスト社への申請は、従来どおりSureBoardを利用する予定です。申請内容に基づき、サイバートラスト社がセコムトラストシステムズ株式会社への申請を代行する予定です。
費用は、現時点では変更なしの予定とされています。
4. セコムの中間CAで発行された証明書の継続利用について
セコムトラストシステムズ株式会社の中間CAで発行された証明書は、サイバートラスト社の新中間CAによるサービス開始後も、有効期限満了日まで継続してご利用いただけます。
お客様のご希望に応じて、以下のいずれかの対応が可能とされています。
- 有効期限満了日まで継続利用し、次回更新時に新中間CAへ切り替える。
- サイバートラスト社の新中間CAによるサービス開始後に、再発行して入れ替える。
5. 現在確認中の事項
- サイバートラスト社の新中間CAの提供開始時期、および審査承認後から提供開始までに必要な期間。
- セコムの中間CAで発行される証明書の対応ブラウザ・OS・端末、署名ハッシュアルゴリズム、公開鍵アルゴリズム・鍵長、およびルートCA・中間CA・サーバー証明書の仕様と証明書チェーンの構成。
下記の「2026年9月4日時点」に掲載している証明書チェーン表は、サイバートラスト社の新中間CAについての情報です。今回、セコムの中間CAで発行される証明書の仕様・互換性については、回答を確認次第、あらためてご案内いたします。
本追記は、サイバートラスト社から受領した回答に基づくご案内です。予定事項については、今後変更される場合があります。
過去のご案内:2026年9月10日時点
新中間CAによるサービス提供開始について以下は9月10日時点の情報です。発行予定と申請手続きに関する最新情報は、上記の「2026年9月12日追記」をご確認ください。
証明書の発行に使用する中間CAは、以下のとおりです。
- 2026年9月14日18時まで:従来の中間CAから発行します。
- 2026年9月14日18時以降:セコムトラストシステムズ株式会社が運用する中間CAから発行する予定です。
- 新中間CA:準備が整い次第、サービス提供を開始する予定です。
サイバートラスト社より、新中間CAによるサービス提供について続報がありました。
2026年9月10日15時00分時点で、ルート認証局(セコムトラストシステムズ株式会社)からサイバートラスト社へ中間CA証明書を発行するために必要な、Apple社およびGoogle社の審査承認が得られていないため、2026年9月14日までの新中間CAによるサービス提供開始が遅延する可能性があります。
サービス提供開始までの期間については、セコムトラストシステムズ株式会社が運用する中間CAから証明書を発行できるよう、サイバートラスト社にて準備が進められています。申請方法は、サイバートラスト社より2026年9月14日までに案内される予定です。
審査承認の目途が立ち、新中間CAによるサービス提供開始の見込みができ次第、あらためて案内される予定です。
なお、現在利用している中間CAでの証明書発行は、2026年9月14日18時までとなります。発行済みの証明書は、有効期限満了までご利用いただけます。
ご利用中のお客様にはご迷惑をおかけいたしますことを、心よりお詫び申し上げます。
過去のご案内:2026年9月4日時点
以下は9月4日時点の情報です。発行予定と申請手続きに関する最新情報は、上記の「2026年9月12日追記」をご確認ください。
平素よりドメインキーパーをご愛顧くださり誠にありがとうございます。
2026年9月3日にご案内いたしました「サイバートラスト iTrust SSL/TLS サーバー証明書 ルート/中間CA移行延期のお知らせ」につきまして、サイバートラスト社より続報が公開されました。
2026年8月26日に実施されたルートCAおよび中間CAの移行について、手続き上の不備により、移行後の中間CA証明書およびその配下で発行されたすべての証明書を失効する必要が生じたため、現在は移行前に利用していた中間CAから発行する体制に戻してサービスを継続しています。
ルートCAおよび中間CAの移行については、2026年9月14日までに新中間CAによるサービス提供開始を目指して対応が進められています。ただし、現時点での予定であり、Apple社およびGoogle社による審査承認の状況等により、提供開始が遅延する可能性があります。
なお、8月26日まで利用していた中間CAでの証明書発行は、9月14日18時までとなります。発行済みの証明書は、有効期限満了までご利用いただけます。
移行後に使用予定のルート証明書、中間CA証明書およびクロス証明書の仕様は、以下のとおりです。
商品別の証明書チェーン(予定)2026年9月14日までに提供開始が予定されている新しい証明書チェーンは、商品により中間CA証明書が異なります。
対象商品 サーバ証明書 中間CA証明書 ルート証明書 クロス証明書 iTrust EV SSL/TLS
サーバー証明書RSA2048bit
(当社受付CSR)Cybertrust iTrust EV TLS RSA4096 CA 2025 E1
SHA-384/RSA4096bitSecurity Communication RootCA2
SHA-256/RSA2048bitSECOM TLS RSA Root CA 2024
SHA-256/RSA4096bitiTrust OV SSL/TLS
サーバー証明書RSA2048bit
(当社受付CSR)Cybertrust iTrust OV TLS RSA4096 CA 2025 E1
SHA-384/RSA4096bitSecurity Communication RootCA2
SHA-256/RSA2048bitなお、サーバー証明書の鍵長は、ルートCA・中間CA・クロス証明書の鍵長とは別に、CSRの公開鍵長によって決まります。サイバートラストではサーバー証明書の鍵長として2048bit/3072bit/4096bitから選択できますが、当社ではRSA2048bitのCSRを受け付けているため、発行されるサーバー証明書はRSA2048bitです。
サイバートラスト公式FAQ(Q5/A5)クロス証明書「SECOM TLS RSA Root CA 2024」の詳細は以下のとおりです。
発行者:Security Communication RootCA2
署名アルゴリズム:SHA-256 with RSA(sha256RSA)
公開鍵長:4096bit
有効期間(JST):2025年4月9日14時28分15秒~2029年5月29日14時00分39秒
シリアル番号:22b9b1ad80e6588256d070530f78522d
SHA-256フィンガープリント:C8 FB 5B B8 11 93 CA 9B 53 1E 2A 0A 56 8F 14 CC 75 D2 09 24 B9 8D 27 24 DD 24 3F 63 D8 13 CF 13
SHA-384やRSA4096は比較的以前から主要なOSやブラウザ、暗号ライブラリで対応されているため、一般的な利用環境で問題となる可能性は低いと考えられます。
一般的な現行Webサーバでは、中間CAやクロス証明書のRSA4096bitだけが原因で証明書を設置できない可能性は低いと考えられます。ただし、古いロードバランサやSSL終端装置等へ設置する場合は、証明書の読み込みやTLS機能の対応状況を機器提供元へご確認ください。
詳細は、サイバートラスト社の以下のお知らせをご確認ください。
iTrust SSL/TLS サーバー証明書の中間 CA 証明書に関するお知らせ
- 2026.09.03サイバートラスト iTrust SSL/TLS サーバー証明書 ルート/中間CA移行延期のお知らせ
-
平素よりドメインキーパーをご愛顧くださり誠にありがとうございます。
2026年7月8日にご案内いたしました「サイバートラスト iTrust SSL/TLS サーバー証明書 ルート/中間CA移行のお知らせ」につきまして、新しいルート証明書への移行については現在社内で再度協議を進めており、スケジュール等確定し次第あらためてお客様にアナウンスをさせていただく予定でございます。
- 2026.08.27グローバルサイン 現行の証明書仕様について
-
2026年7月27日以降、グローバルサインのSSLサーバ証明書では、証明書を信頼するためのルート証明書および中間CA証明書が新しいR46系へ変更されています。
SHA-384およびRSA4096bitは比較的以前から主要なOS、Webブラウザ、暗号ライブラリで対応されているため、一般的な利用環境では通常問題ありません。
一方、古いブラウザ・OS・ネットワーク機器・組み込み機器・独自のTLS実装などからWebサイトへ接続する場合は、対応状況をご確認ください。
対象となる証明書2026年7月27日以降に新規発行、更新、または再発行された、以下のRSA版SSLサーバ証明書が対象です。
・クイック認証SSL
・企業認証SSL
・EV SSL
・アルファSSL/HyperTrustSSL/AOSSL2026年7月26日以前に発行済みで、現在正常にご利用中の証明書が、今回の変更だけを理由に自動で切り替わることはありません。証明書の有効期間中に、入れ替えが必要になるものではありません。
商品別の証明書チェーン2026年7月27日以降に発行されるRSA版証明書では、いずれもルート証明書として「GlobalSign Root R46」を利用します。中間CA証明書の仕様は商品により異なります。
対象商品 サーバ証明書 中間CA証明書 ルート証明書 クロス証明書 クイック認証SSL/企業認証SSL SHA-256/RSA2048bit SHA-256/RSA2048bit GlobalSign Root R46(SHA-384/RSA4096bit) 必要に応じて、R46から旧Root R3へつなぐクロス証明書を利用します。GlobalSign Cross Certificate - R46 signed by R3(SHA-384/RSA4096bit) EV SSL SHA-384/RSA2048bit SHA-384/RSA4096bit GlobalSign Root R46(SHA-384/RSA4096bit) アルファSSL/HyperTrustSSL/AOSSL SHA-256/RSA2048bit SHA-256/RSA2048bit GlobalSign Root R46(SHA-384/RSA4096bit) クロス証明書は、Root R46を直接信頼していない環境から従来のRoot R3へ信頼チェーンをつなぐためのものです。クロス証明書を含む証明書チェーンを検証する接続元環境では、SHA-384/RSA4096bitへの対応が必要となります。
通常のHTTPS通信では、サーバ証明書および中間CA証明書を検証するのは、主にWebサイトへ接続するブラウザ、OS、アプリケーション等の接続元環境です。
EV SSLやクロス証明書をご利用の場合、アクセス元のブラウザ・OS・アプリケーション等がSHA-384/RSA4096bitを使用した証明書チェーンを検証できる必要があります。
対応環境と詳細情報ご利用環境や証明書に対応する中間CA証明書については、グローバルサインの公式情報をご確認ください。
接続元のPC、スマートフォン、ブラウザ等の対応状況は、以下のグローバルサイン公式情報をご確認ください。
ルート証明書(R46/RSA)対応環境について
ルート証明書(R3/RSA)対応環境についてSHA-384やRSA4096は比較的以前から主要なOSやブラウザ、暗号ライブラリで対応されているため、一般的な利用環境で問題となる可能性は低いと考えられます。
一般的な現行Webサーバでは、中間CAやクロス証明書のRSA4096bitだけが原因で証明書を設置できない可能性は低いと考えられます。ただし、古いロードバランサやSSL終端装置等へ設置する場合は、証明書の読み込みやTLS機能の対応状況を機器提供元へご確認ください。
- 2026.08.212027年3月頃実施される証明書有効期限の短縮について
-
前回2026年03月14日に証明書の最長有効期間が200日に短縮されたことに続き、最長100日に短縮が予定されております。
期日、及び、最長日数、有効期限の延長方法は認証局毎に異なります。下記をご参照ください。期日と最長期間【業界全体】
期日:2027年03月14日
最長期間:100日【グローバルサイン】
期日:2027年03月14日 (予定)
最長期間:99日【デジサート/ジオトラスト】
期日:未定 (前回短縮の際は2月に行われております)
最長期間:未定 (98日から100日のいずれかとなる可能性があります)【サイバートラスト】
期日:未定 (前回は2026年02月06日に1年製品が終了、2月12日に半年製品が追加されております)
最長期間:未定 (98日から100日のいずれかとなる可能性があります)延長方法【グローバルサイン】
ご契約期間1年の場合、新規/更新発行時点から最低でも1年はご利用可能なように無償更新の付与が行われます。
[無償更新について]
新規/更新発行
2027年03月13日まで:199日の証明書が発行 + 無償更新の付与(1〜2回)
2027年03月14日以降: 99日の証明書が発行 + 無償更新の付与(3回)無償更新発行
2027年03月13日まで:199日の証明書が発行されます。
2027年03月14日以降: 99日の証明書が発行されます。※新規/更新発行が2027年03月13日までで、無償更新の発行が2027年03月14日以降になる場合は、99日の無償更新が2回付与されます。
※新規/更新発行が2027年03月14日以降の場合は、99日の無償更新が3回付与されます。[再発行について]
2027年03月14日をまたいで199日の再発行した場合、99日に短縮されて発行されます。
元の有効期限までは再度再発行を行うことで無償で延長可能です。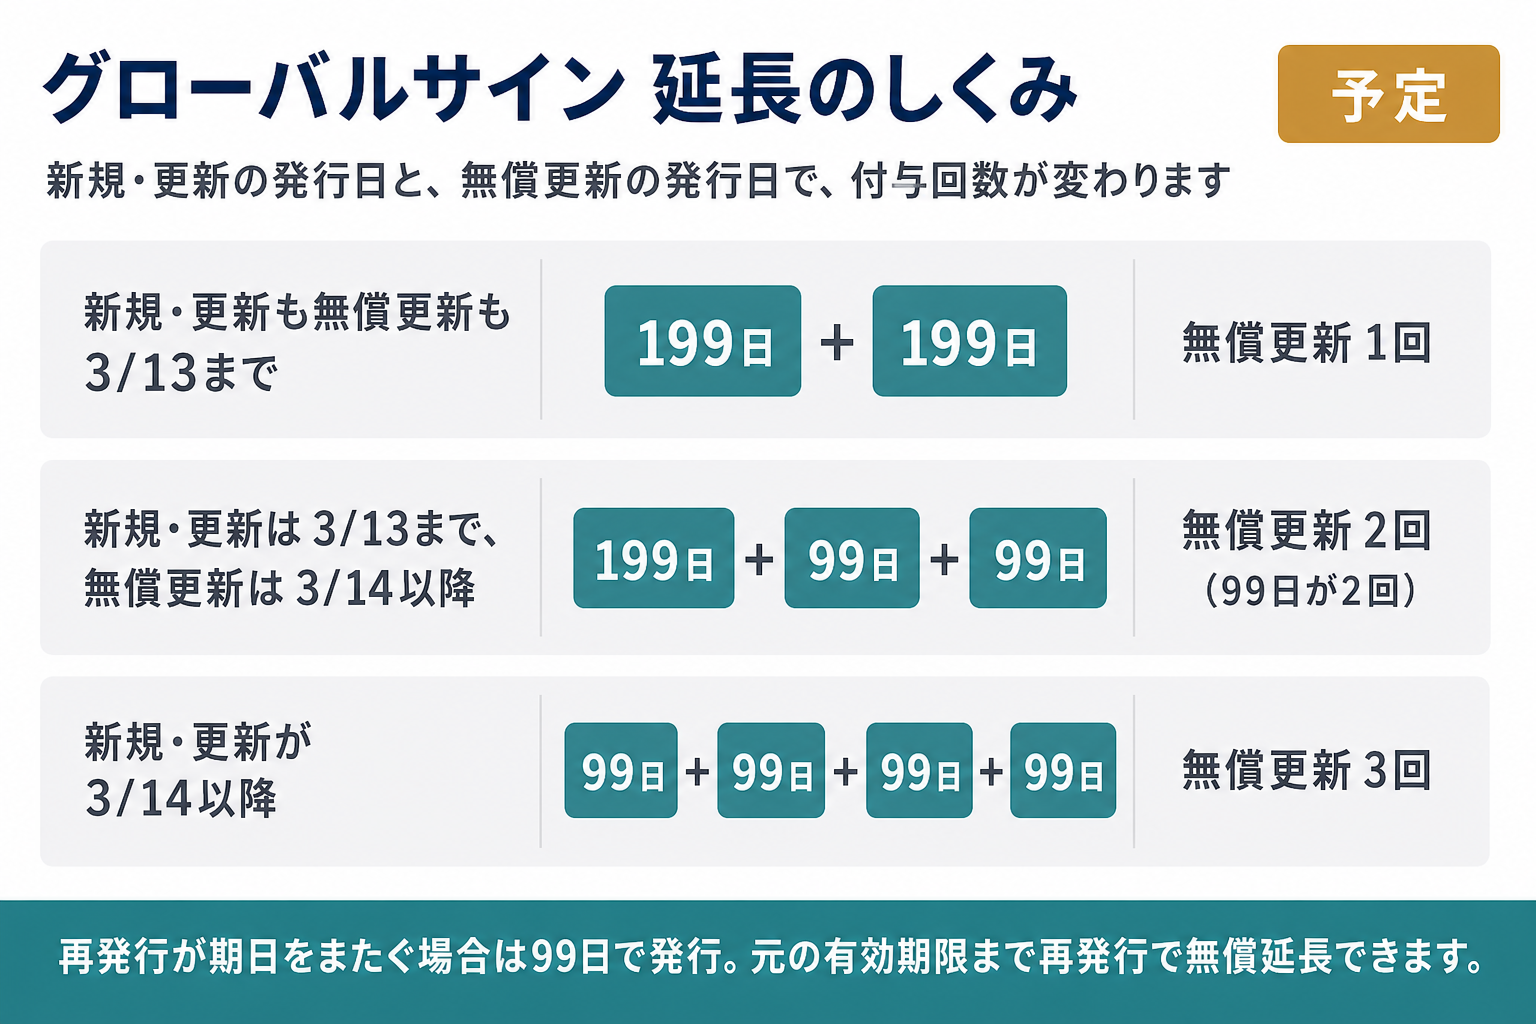
【デジサート/ジオトラスト】
1年の契約期間が設定され、発行日時点の最長の有効期間で発行されます。
契約期限までは無償の再発行で延長可能です。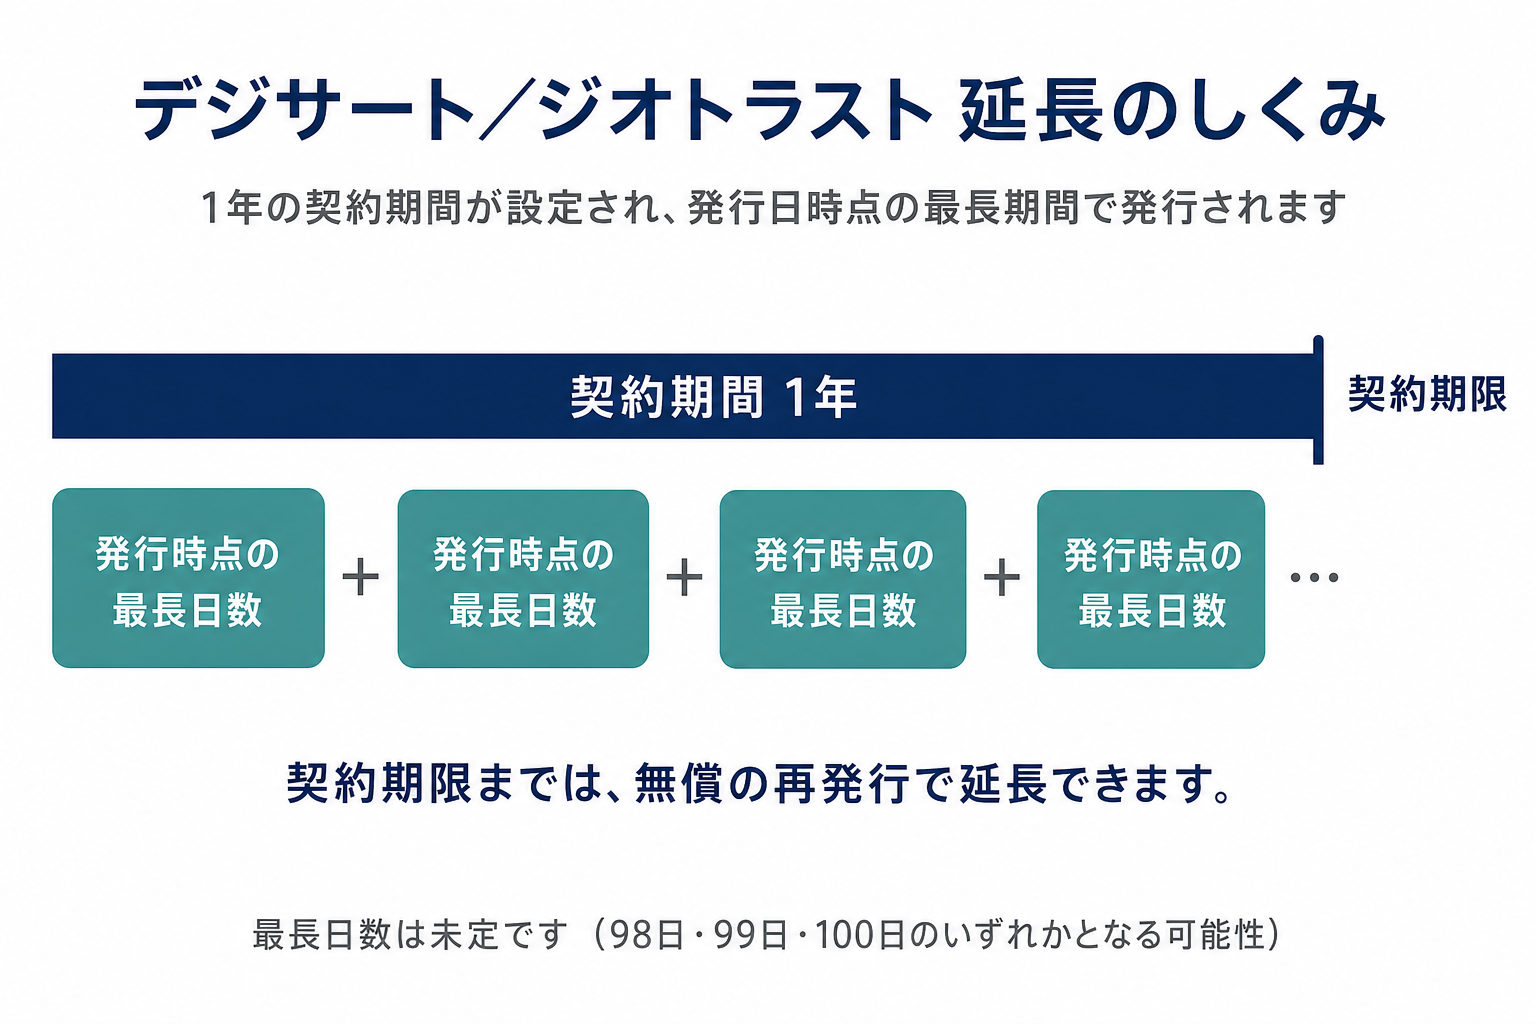
【サイバートラスト】
3カ月のプランが追加される見込みです。
現在の半年プランは終了となります。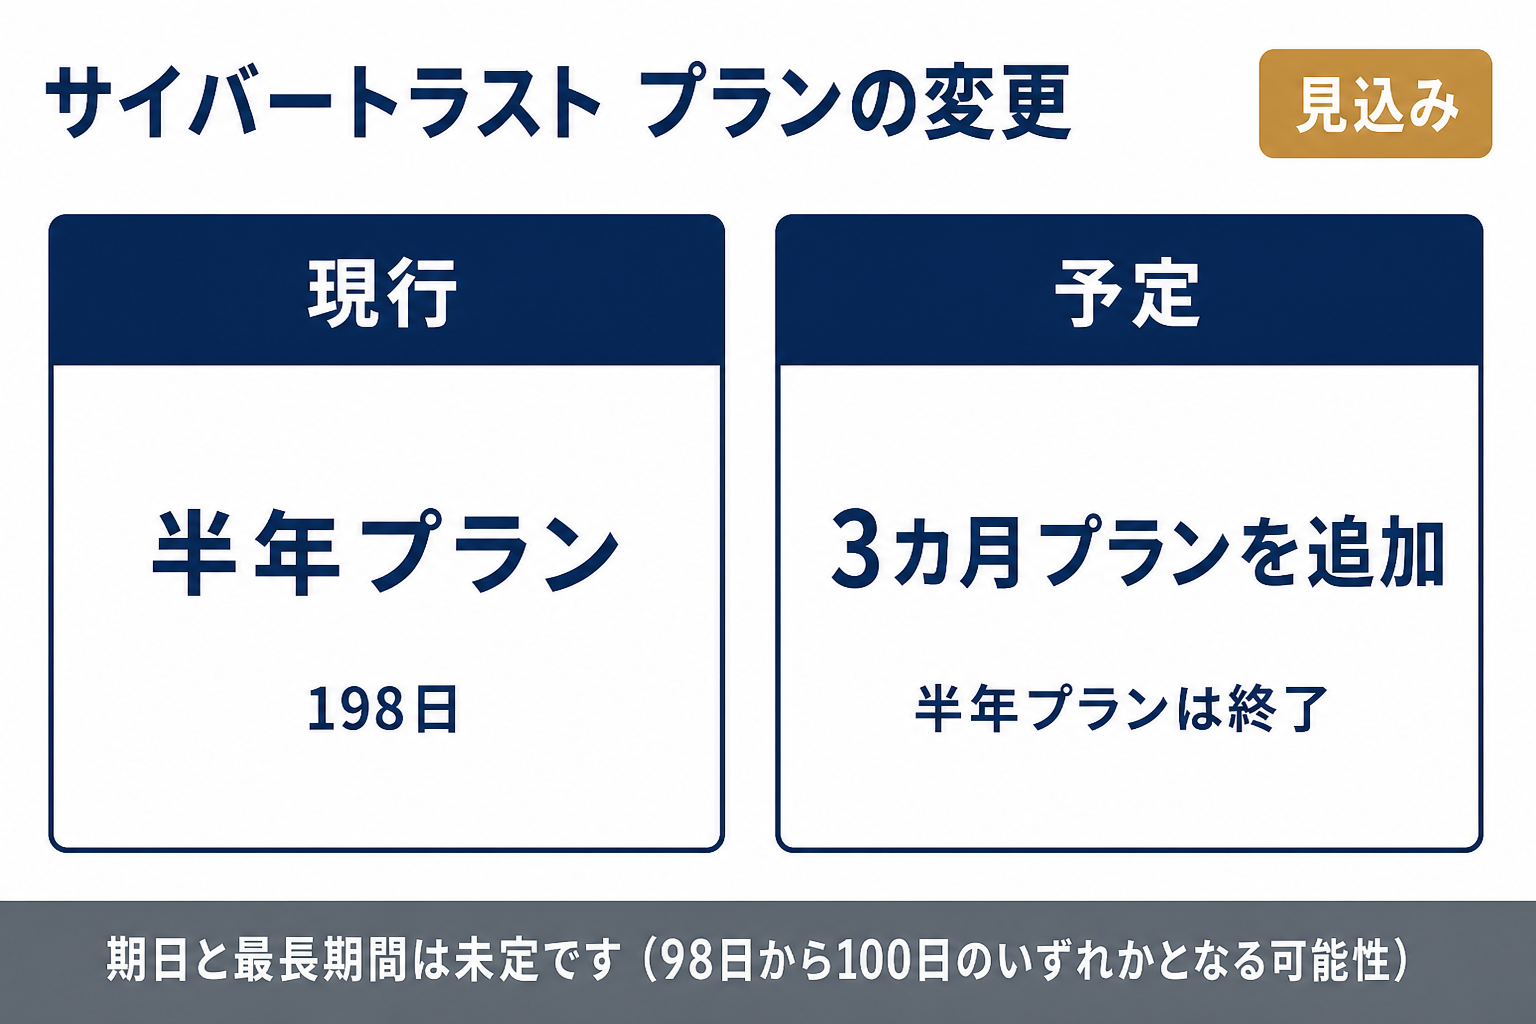
各認証局から正式な適用日や商品内容が発表され次第、このお知らせを更新します。
- 2026.08.06夏季業務縮小期間のお知らせ
-
平素は格別のお引き立てを賜り誠にありがとうございます。
弊社では8月13日(木)から8月14日(金)までを夏季業務縮小期間とさせていただきます。証明書のご案内、認証について通常よりお時間をいただく場合がございますので、お急ぎの場合はお早めに
お手続きいただけますようお願いいたします。ハイパーボックス夏季業務縮小期間
2026年08月13日(木)~2026年08月14日(金)
- 2026.07.30グローバルサイン/Mozilla Policy準拠・SSLサーバ証明書のルート/中間CA移行に関するお知らせ
-
グローバルサインでは、Mozilla社によるルート証明書要件の見直しを受け、SSLサーバ証明書のルート証明書および、
中間CA証明書を移行いたしました。■変更実施日
2026年7月27日(月)■対象サービス
SSLサーバ証明書詳細は下記URLをご参照ください。
https://info-globalsign.com/news/20260414
- 2026.07.22【重要】デジサート/ジオトラスト パブリックTLS/SSLサーバー証明書のルート証明書移行について
-
デジサート社では、最新のブラウザ要件およびセキュリティ標準への対応として、2026年10月15日(米国時間)以降に発行するパブリックTLS/SSLサーバー証明書の既定の証明書チェーンを、G5ルート認証局へ連鎖する階層へ変更いたします。
G5ルート階層の証明書チェーン2026年10月15日以降にデフォルトで発行されるパブリックTLS/SSLサーバー証明書は、ブランドおよびCSRの鍵タイプに応じて、以下の中間CA証明書・ルート証明書を使用します。
ブランド 鍵タイプ 中間CA証明書 ルート証明書 クロスルート証明書/接続先ルート DigiCert RSA DigiCert G5 TLS RSA4096 SHA384 2021 CA1 DigiCert TLS RSA4096 Root G5 DigiCert Global G2 cross signed DigiCert TLS RSA 4096 Root G5
(接続先:DigiCert Global Root G2)GeoTrust RSA GeoTrust G5 TLS RSA4096 SHA384 2022 CA1 DigiCert TLS RSA4096 Root G5 DigiCert ECC DigiCert G5 TLS ECC SHA384 2021 CA1 DigiCert TLS ECC P384 Root G5 DigiCert Global G3 cross signed DigiCert TLS ECC P384 Root G5
(接続先:DigiCert Global Root G3)GeoTrust ECC GeoTrust G5 TLS ECC P-384 SHA384 2022 CA2 DigiCert TLS ECC P384 Root G5 クロスルート証明書は、G5ルート証明書を直接信頼していない環境との互換性が必要な場合に利用します。通常は、発行されたサーバー証明書に対応するDigiCert提供の完全な証明書チェーンをご利用ください。
なお、ルート証明書名に含まれる「RSA4096」はルート証明書の鍵長を示しており、サーバー証明書の鍵長がRSA4096bitへ強制的に変更されることを意味しません。サーバー証明書は、提出するCSRの鍵タイプ・鍵長に基づいて発行されます。
SHA-384やRSA4096は比較的以前から主要なOSやブラウザ、暗号ライブラリで対応されているため、一般的な利用環境で問題となる可能性は低いと考えられます。
一般的な現行Webサーバでは、中間CAやクロス証明書のRSA4096bitだけが原因で証明書を設置できない可能性は低いと考えられます。ただし、古いロードバランサやSSL終端装置等へ設置する場合は、証明書の読み込みやTLS機能の対応状況を機器提供元へご確認ください。
■変更日
2026年10月15日(米国時間)■対象製品
セキュア・サーバID、セキュア・サーバID EV、グローバル・サーバID、グローバル・サーバID EV、クイックSSL プレミアム■通常のWebサイトでのご利用
2026年10月15日(米国時間)より前に発行された証明書は、本変更による影響はなく、証明書の交換や再設置は必要ありません。■発行・再発行時のお願い
同日以降に発行または再発行される証明書は、G5ルート認証局へ連鎖する証明書チェーンとなります。証明書を設置する際は、納品されるサーバー証明書、中間証明書およびクロスルート証明書をご利用ください。■事前確認が必要な場合
証明書、中間証明書またはルート証明書のピンニングやハードコーディングを行っている場合、独自の信頼ストアを運用している場合、またはWebブラウザ以外のアプリケーションやデバイスでご利用の場合は、2026年10月15日までに互換性をご確認ください。■詳細
デジサート社の以下のKnowledgeBaseをご参照ください。
DigiCertのルート証明書戦略:新たな業界基準への対応
- 2026.07.08サイバートラスト iTrust SSL/TLS サーバー証明書 ルート/中間CA移行のお知らせ
-
平素よりドメインキーパーをご愛顧くださり誠にありがとうございます。
サイバートラスト社より、iTrust SSL/TLS サーバー証明書について、ルートCAおよび中間CAの移行を行う旨の案内がございました。
■変更日
---------------------
2026年8月27日(木)
---------------------■対象製品
------------------------------------------------------------------------------------
・iTrust SSL/TLS サーバー証明書 Prime の全製品
・iTrust SSL/TLS サーバー証明書の全製品
------------------------------------------------------------------------------------■お客様側で必要となるご対応
------------------------------------------------------------------------------------
2026年8月27日以降に対象証明書を発行(新規・更新・再発行)される場合は、新たにクロスルートの設定が必要となります。2026年8月26日以前に発行済みの証明書をご利用中の場合は、現在の証明書の有効期限までそのままご利用いただけます。
------------------------------------------------------------------------------------詳細につきましては、サイバートラスト社のお知らせをご確認ください。
iTrust SSL/TLS サーバー証明書のルート/中間 CA 移行に関するお知らせ
お客様にはお手数をおかけいたしますが、2026年8月27日以降に対象証明書を発行される場合は、事前に内容をご確認くださいますようお願い申し上げます。
変更日以降の納品分にて更新後の中間CA証明書、クロスルート証明書をお送りいたしますので、証明書とあわせてご更新いただきます。
- 2026.06.23SSL代行設置サービスの作業回数および料金明確化について
-
平素よりドメインキーパーをご愛顧くださり誠にありがとうございます。
このたび、弊社専用サーバのSSL代行設置サービスにつきまして、証明書の有効期間変更に伴い、作業回数および料金の取り扱いを下記の通り明確化いたします。
■対象サービス
---------------------
SSL代行設置サービス
---------------------■変更内容
------------------------------------------------------------------------------------
今後は、お申し込み時に必要な作業回数をご指定いただき、作業回数に応じた料金を頂戴する形とさせていただきます。従来より本サービスは「1作業ごと」に料金を頂戴する内容としてご案内しておりましたが、これまで作業回数については明確な指定を行っておりませんでした。
しかしながら、近年の証明書有効期間の短縮により、サービスの契約期間と証明書の有効期間が一致しないケースが発生しております。
例として、サービス契約期間が1年間の場合でも、証明書の有効期間によっては、同一契約期間内に複数回のSSL証明書設置作業が必要となる場合がございます。
------------------------------------------------------------------------------------■料金について
---------------------
1作業あたり 3,000円 または 5,000円
※税抜価格
---------------------料金体系そのものは従来よりご案内している「1作業あたり3,000円または5,000円」の内容に基づくものであり、作業単価の変更ではございません。
■お客様へのお願い
------------------------------------------------------------------------------------
お客様にはお手数をおかけいたしますが、証明書の有効期間および必要な設置回数をご確認のうえ、お申し込みくださいますようお願い申し上げます。
------------------------------------------------------------------------------------今後とも、弊社サービスを何卒よろしくお願い申し上げます。
- 2026.06.22ACME対応版 JPRS証明書(DV) 新規取扱キャンペーン
-
キャンペーン期間中、ACME対応版のJPRS証明書をキャンペーン特価でご購入いただけます。
自動更新を前提としたSSL運用への切り替えを、この機会にぜひご検討ください。【キャンペーン期間】
2026年9月30日(水)12時30分 まで【キャンペーンサイト】
ACME対応版 JPRS証明書(DV) 新規取扱キャンペーン
- 2026.06.22ACME対応版 JPRS証明書提供開始のお知らせ
-
ACME対応版のJPRS証明書のご提供を開始いたしました。
ACME証明書の導入から自動更新、更新状況の監視までをまとめてご提供いたします。■ACME証明書
https://www.ssl.ph/acme/
- 2026.06.01グローバルサイン/マネージドPKI Lite 1ライセンス提供の終了について
-
証明書発行元認証局、グローバルサインより、マネージドPKI Lite 1ライセンスに関して提供を終了する旨のお知らせがございました。
詳細につきましては、以下をご確認ください。■弊社販売終了日
2026年7月31日■対象サービス
マネージドPKI Lite 1ライセンス■内容
1ライセンスの提供を終了いたします。詳細は下記URLをご参照ください。
https://info-globalsign.com/news/20260529
- 2026.04.15グローバルサイン/ルート証明書移行に伴うEKU:clientAuthの削除について
-
GMOグローバルサイン株式会社より、SSLサーバ証明書のルート証明書移行に伴う仕様変更が発表されました。
CA/ブラウザフォーラムの方針およびGoogleのポリシー変更に基づき、GSパネル・Atlas経由で発行されるSSLサーバ証明書のEKU(Extended Key Usage)から クライアント認証(clientAuth)が削除されます。変更実施日 2026年7月27日(月)※発行日ベース 対象 SSLサーバ証明書(SSLマネージドサービス含む/イントラネットSSLは対象外) 変更内容 EKUからクライアント認証(1.3.6.1.5.5.7.3.2)を削除
※サーバー認証(1.3.6.1.5.5.7.3.1)のみとなります発行済みの証明書には影響ありません。
一般的なWebサーバ用途(HTTPS通信)のみでご利用の場合、本変更による影響はございません。SSLサーバ証明書をクライアント認証(相互TLS認証等)の用途で併用されているお客様は、 2026年7月27日以降に発行される証明書ではその用途に対応できなくなります。
- 2026.03.06デジサート/ジオトラスト 鍵拡張使用法におけるクライアント認証用途終了の延期について
-
2025.06.17にお知らせさせていただきました鍵拡張使用法におけるクライアント認証用途終了について延期のお知らせがございました。
2025.06.17デジサート/ジオトラスト 鍵拡張使用法におけるクライアント認証用途の終了について
https://www.ssl.ph/topics/2025.html?pSc20250617延期後の期日は 2027年3月1日(米国時間) となります。
標準ではクライアント認証用途は無効で発行されますが、クライアント認証用途を付与して再発行することによりご利用可能でございます。
ご要望ございます際は、納品のご案内のご返信、または、再発行のお申し込みとあわせてクライアント認証用途を希望の旨をお書き添えの上ご連絡ください。尚、その際は再度承認お手続きが必要でございます。
- 2026.03.02サイバートラスト「拡張キー使用法」変更に関するお知らせ
-
パブリックなサーバー証明書である「iTrust SSL/TLSサーバー証明書」について、 プロファイルの一部変更を予定しております。
下記の通りご案内いたします。■変更予定日時
2026年5月28日(木)8時
■対象製品
iTrust SSL/TLS サーバー証明書(EV、OV、Primeなどすべて)
■変更内容
変更予定日時以降に発行するサーバー証明書について、 「拡張キー使用法」の内容を以下の通り変更します。
・変更前
サーバー認証 (1.3.6.1.5.5.7.3.1)
クライアント認証 (1.3.6.1.5.5.7.3.2)・変更後
サーバー認証 (1.3.6.1.5.5.7.3.1)
■影響
- 変更後のサーバー証明書はクライアント認証用の証明書として使用できません。
- 現在お使いのサーバー証明書に影響はございません。
■お客様のご対応
- サーバー証明書をクライアント証明書として使用されていない場合:ご対応は不要です。
- サーバー証明書をクライアント証明書として使用されている場合:別途クライアント証明書の取得をご検討ください。
■クライアント証明書として使用しているか不明なお客様
クライアント証明書の代表的な使用方法としては以下が挙げられますので、 利用状況についてご確認ください。
- VPNゲートウェイへの接続
- Webシステムへのアクセス
- Active Directory / LDAP認証
- デバイス認証 / ネットワーク認証 (802.1Xなど)
- API連携 / サービス間認証
なお、クライアント証明書として上記以外の用途で使用されている可能性は否定できず、 利用状況を把握することはできかねますため、お客様側でご確認いただく必要がございますこと、 なにとぞご理解くださいますよう重ねてお願い申し上げます。
詳細は下記サイバートラストお知らせよりご確認ください。
- 2026.02.27グローバルサイン 認証情報再利用期間の変更ならびに更新発行時の仕様変更について
-
証明書発行元認証局、グローバルサインより認証情報の再利用期間、 ならびに更新時の仕様変更についてお知らせがございました。
下記、ご参照ください。業界団体であるCA/ブラウザフォーラムが定める証明書発行ガイドライン (Baseline Requirements)の改定に伴い、SSLサーバ証明書に関する 認証情報の再利用期間ならびに更新発行時の仕様を変更しました。
■変更実施日
2026年2月24日
■対象サービス
- AOSSL
- HyperTrustSSL
- アルファSSL
- クイック認証SSL
- 企業認証SSL
- EV SSL
■影響
更新時、前回のドメイン認証、企業実在確認の再利用可能範囲内の場合、 認証がスキップされます。
再利用可能な場合は申請開始後即時に発行される場合がございます。 予めご承知おきください。
[再利用条件]
1 証明書に紐づくドメイン/IPアドレスの認証情報が再利用期間内であること
- 2026年3月14日までは397日
- 2026年3月15日以降は199日
2 更新証明書のDN情報が更新元証明書と一致していること
3 組織実在認証情報が前回審査日から397日以内であること(OV/EVのみ)
詳細は下記グローバルサイン詳細ページよりご参照ください。
- 2026.02.13デジサート/ジオトラスト製品 販売価格改定のお知らせ
-
平素より弊社サービスをご利用いただき、誠にありがとうございます。
このたび、デジサート社より標準価格改定の通知がございました。
これに伴い、弊社にて取り扱う対象製品の販売価格を、2026年3月10日より下記の通り改定させていただきます。
お客様にはご負担をおかけいたしますが、何卒ご理解賜りますようお願い申し上げます。なお、バウチャー製品につきましては、価格改定日までにご入金が確認できない場合、キャンセル扱いとさせていただきます。
予めご了承くださいますようお願いいたします。価格改定日 2026年3月10日 改定内容 対象製品・サービスの販売価格を改定いたします。
改定率は製品により異なりますが、現行価格より11%~15%程度の改定となります。
※製品により改定率が異なる場合があります。対象製品 【デジサートブランド】
・セキュア・サーバID
・セキュア・サーバID EV
・グローバル・サーバID
・グローバル・サーバID EV
・認証マーク証明書(VMC)
【ジオトラストブランド】
・クイックSSLプレミアム
※バウチャー製品を含みます。■ 改定後価格(税込)
※消費税率10%
【代行申請】
製品名 改定後価格(税込) セキュア・サーバID \95,700 セキュア・サーバID EV \192,500 クイックSSLプレミアム \19,800 【バウチャー製品】
製品名 期間 改定後価格(税込) セキュア・サーバID セキュア・サーバID 1年 \95,700 セキュア・サーバID 2年 \188,100 セキュア・サーバID 3年 \272,800 セキュア・サーバID ワイルドカード セキュア・サーバID ワイルドカード 1年 \437,800 セキュア・サーバID ワイルドカード 2年 \841,500 セキュア・サーバID ワイルドカード 3年 \1,218,800 セキュア・サーバID EV セキュア・サーバID EV 1年 \192,500 セキュア・サーバID EV 2年 \327,800 セキュア・サーバID EV 3年 \477,400 グローバル・サーバID グローバル・サーバID 1年 \132,000 グローバル・サーバID 2年 \256,300 グローバル・サーバID 3年 \372,900 グローバル・サーバID ワイルドカード グローバル・サーバID ワイルドカード 1年 \719,400 グローバル・サーバID ワイルドカード 2年 \1,397,000 グローバル・サーバID ワイルドカード 3年 \2,076,800 グローバル・サーバID EV グローバル・サーバID EV 1年 \212,300 グローバル・サーバID EV 2年 \411,400 グローバル・サーバID EV 3年 \600,600 VMC VMC 1年 \268,400 VMC 2年 \536,800 VMC 3年 \805,200 クイックSSLプレミアム クイックSSLプレミアム 1年 \16,390 クイックSSLプレミアム 2年 \32,450 クイックSSLプレミアム 3年 \47,740 ■ 背景
デジサート社における機能強化・認証基盤への継続的な投資、ならびに認証関連コストの増加に伴い、価格改定が実施されるためです。今後も、より安心してご利用いただける証明書サービスの提供に努めてまいります。
引き続きご愛顧賜りますよう、よろしくお願い申し上げます。
- 2026.02.09グローバルサイン/期間カスタマイズオプション サービス提供終了のお知らせ
-
クイック認証SSL/企業認証SSL/EV SSLでご利用可能な"期間カスタマイズオプション"につきまして、当該オプションの
グローバルサインのサービス提供終了に伴い弊社では1年、半年共に期間カスタマイズオプションのサービス提供を終了いたします。
下記をご参照ください。■実施日
2026年2月27日(金)■対象サービス
グローバルサイン 期間カスタマイズオプション尚、既に期間カスタマイズを利用して発行された証明書への影響はございません。
詳細は下記URLをご参照ください。
https://info-globalsign.com/news/20260204
- 2026.01.29デジサートのDCVプロセスに関するアップデート(DNSSEC 検証および MPICについて)
-
デジサートのドメイン管理権限の検証(DCV)および証明書発行プロセスについて、今後の変更予定をご案内いたします。
本変更は、CA/Browser Forum による業界標準要件に基づくものであり、証明書発行のセキュリティをさらに強化することを目的としています。 下記に概要ならびにスケジュールを記載いたしますので、内容をご一読いただき、証明書の運用の自動化などの際に問題が発生しないようにご確認ください。なお、本変更は発行済みの証明書には影響がございません。
1. 2026年2月25日(日本時間)の変更について
1-1. DNSSEC の検証(有効な場合)
2026年2月25日より、デジサート は DNSSEC(Domain Name System Security Extensions)が有効になっている場合、 ドメイン管理権限の検証および CAA(Certification Authority Authorization)チェックを行う際に、DNSSEC の検証を実施します。
重要事項
- DNSSEC はドメイン検証や証明書発行の必須要件ではありません。
- DNSSEC は DNS プロバイダーを通じて設定できる任意の DNS 構成です。
- DNSSEC を使用していない場合、対応は不要であり、2月25日の変更による影響はありません。
お客様において DNSSEC を使用している場合の対応
2026年2月25日以降、デジサート の DNS リゾルバは、DNSSEC 構成に関連付けられた署名を検証し、 検証に失敗した場合は証明書の発行を停止します。
この変更後も証明書を継続して発行できるよう、DNSSEC が正しく構成されていることを事前に確認することを推奨します。
また、変更の適用後に証明書発行が失敗した場合に備え、DNSSEC 構成の障害時対応ができるよう準備してください。詳細については、以下をご参照ください。
-
ドメイン利用権確認(DCV)および認証局承認(CAA)実行時におけるDNSSECの検証:
https://knowledge.digicert.com/jp/alerts/digicert-validating-dnssec-to-verify-domain-control-and-perform-caa-checks
1-2. MPIC 検証の拡張
デジサートでは、昨年より MPIC(Multi-Perspective Issuance Corroboration)を使用し、 複数のネットワークロケーションから DCV および CAA レコードを確認することで、ドメインの正当性を検証しています。
こちらについて 2026年2月25日より、MPIC は以下の要件を満たすよう更新いたします。- 最低限 3 つのリモートネットワークロケーション(従来は 2)からの確認
- 最低限 2 つの異なる Regional Internet Registry(RIR)リージョンからの確認
これらについては、リモート検証地点を追加することで、お客様における証明書発行時における悪意あるルーティング操作のリスクをさらに低減します。
デジサートでは 2025年9月1日以降、すでに複数ネットワークによる検証を実施しており、 今回の更新によって証明書発行が中断する予定はございません。
ただし、業界全体で MPIC 要件が拡大しているため、お客様において、この要件に対応できる環境であるかを確認することを推奨いたします。詳細はこちらをご参照ください。
-
MPICを使用したドメイン管理の検証及びCAAチェックの実行:
https://knowledge.digicert.com/jp/solution/using-mpic-to-verify-domain-control
お客様に検討いただきたい対応(該当する場合)
以下を利用している場合、ご確認ください。
HTTP Practical メソッド(「ファイル認証方式(HTTP-based validation)」)によるドメイン検証において、 ホワイトリスト(許可リスト)を用いたインバウンドホワイトリストによる通信制御を実施している場合、 2026年2月25日の MPIC の更新により、- デジサートが利用する MPIC エージェントに新しい User-Agent を 1 種類追加
- 新しい IP アドレスを 2 件
を追加しますので、貴社の制御ルール条件を見直して頂きご対応ください。
また以下に本件の情報を記載しておりますので、条件に合致する場合ぜひご参照いただき、 ホワイトリストへの追加、システムが問題なく動作することをご確認ください。(詳細はリンク先をご参照ください)-
MPICを使用したドメイン管理の検証及びCAAチェックの実行:
https://knowledge.digicert.com/jp/solution/using-mpic-to-verify-domain-control
- 2026.01.27申請保留オプション仕様変更のお知らせ
-
証明書のご更新の際にお申込み頂ける無料オプション「申請保留オプション」につきまして仕様の変更を行わせていただきました。
下記、ご参照ください。■対象
グローバルサイン証明書
デジサート/ジオトラスト証明書■変更前
有効期限の30日前に申請開始■変更後
有効期限の15日前に申請開始[概要]
認証局全体のポリシーとして証明書の最長有効期限が200日に短縮される件に対応するため、申請開始タイミングを変更いたしました。・グローバルサイン 1年契約
「3月14日以降発行分」199日+無償更新1回付与・デジサート/ジオトラスト 1年契約
「2月25日以降発行分」199日の証明書発行後無償の再発行で延長・サイバートラスト
「2月12日」1年製品終了/半年製品(198日)が追加最長199日への変更後、30日前に更新すると半年(184日)より短い有効期限で発行されますが、15日前に申請することで少なくとも半年利用可能な証明書が発行されます。
この仕様変更に伴い、有効期限が15日前〜30日前のお客様にも申請保留オプションが表示されますが正常な動作となります。
お手数ですが、15日前申請、即時申請のいずれかをご選択ください。
また、従来の30日前の申請保留をご希望のお客様は、更新お申込み後のご返信にてご依頼いただければと存じます。有効期限の短縮に関係なく現在の仕様にて発行をご希望のお客様につきましても、更新お申込み後のご返信にてご希望の申請開始日を明記の上ご連絡下さいますようお願いいたします。
なお、証明書の発行には審査が必要でございますので、ある程度余裕をもった日付をご指定頂けますようお願いいたします。